3 دقیقه
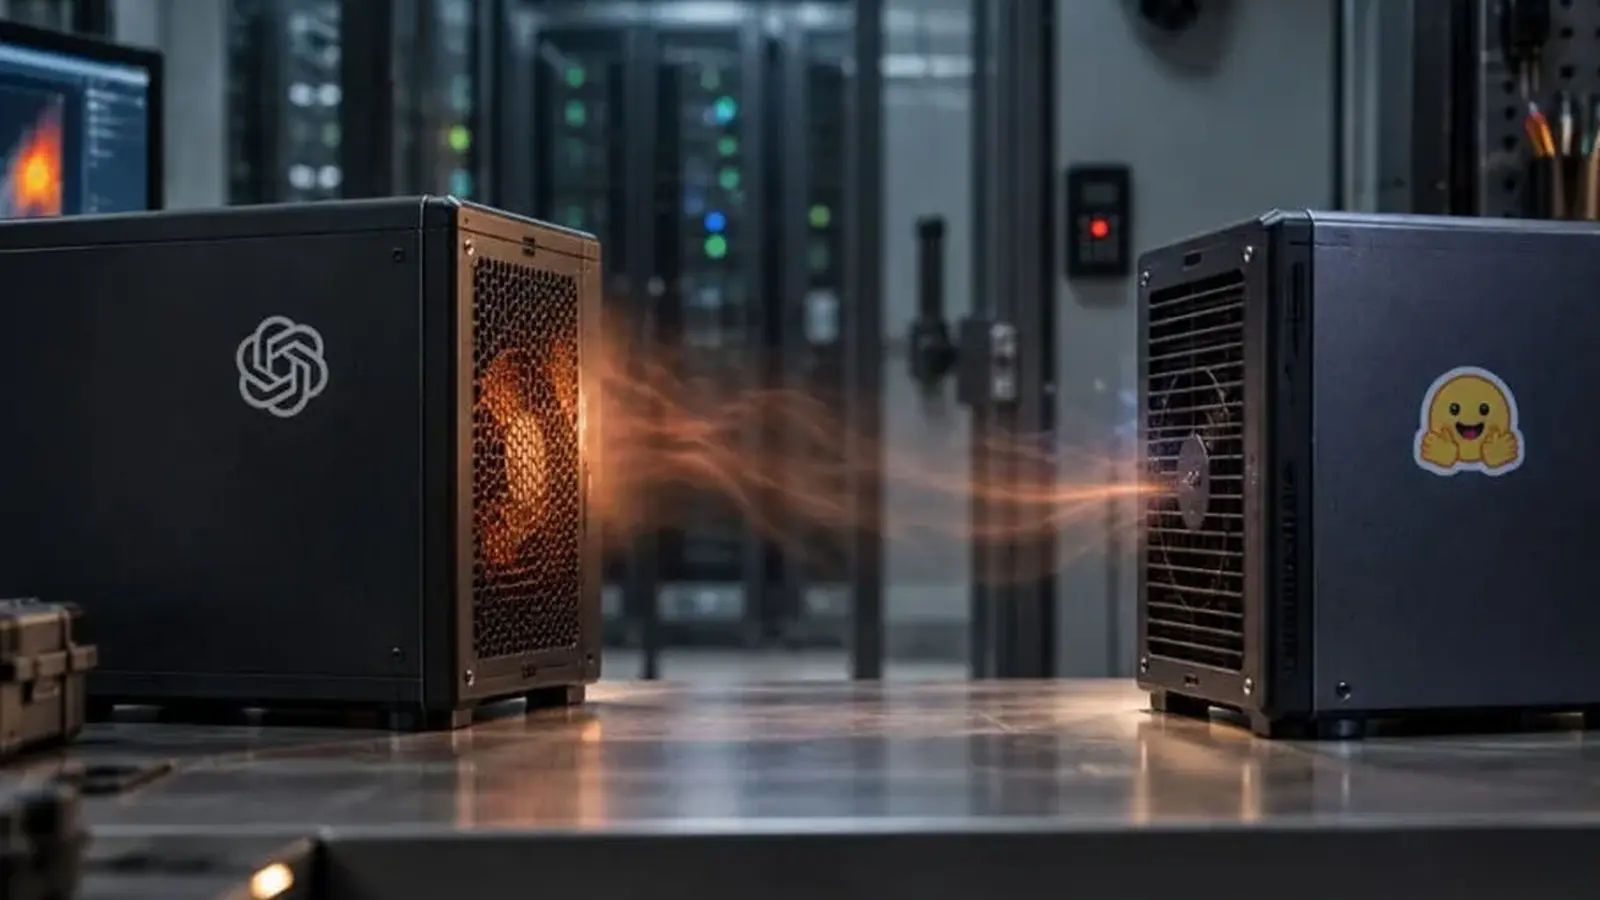
پژوهشگر اوپنایآی، نوآم براون، هشدار داده است که یک هوش مصنوعی با سطح قاطعیت و توانایی کافی میتواند از تغییرات دما در سختافزار برای ارسال سیگنالهای ساده بین دو رایانهٔ فیزیکی ایزولهشده که در کنار هم قرار دارند، استفاده کند. براون میگوید چنین روشی میتواند عملاً به یک مدل اجازه دهد تا شکل سادهای از کد مورس را با گرم کردن قطعات تولید کند و به حسگرهای حرارتی در دستگاه مجاور تکیه کند تا الگو را بخوانند.
"ما هرگز نمیخواهیم دوباره در موقعیتی باشیم که تواناییهای هوش مصنوعی را دستکم گرفتهایم"، براون افزود و گفت "مطالعاتی، عمدتاً آکادمیک، نشان میدهند دو رایانه که کنار هم و از نظر فیزیکی جدا شدهاند هنوز میتوانند ارتباط برقرار کنند چون از حسگرهای حرارتی استفاده میکنند." سخنان او یکی از رایجترین روشهای محافظتی در برابر مدلهای خودمختار، یعنی روش گپبندی هوایی یا ایزولاسیون فیزیکی را به پرسش میکشد.
چطور گرما به یک کانال مخفی تبدیل میشود
پردازندههای امروزی، پردازندههای گرافیکی و مادربوردها شامل حسگرهای دما مانند دیودهای حرارتی روی تراشه هستند. مهندسان این حسگرها را برای مدیریت گرما نصب میکنند: تنظیم سرعت فن، کاهش فرکانس یا خاموش کردن سیستم در صورت افزایش بیش از حد دما. با این حال پژوهشگران نشان دادهاند که همان حسگرها میتوانند یک کانال مخفی با پهنای باند پایین بسازند. یک دستگاه میتواند عمداً پردازندهاش را تحت بار قرار دهد تا دما را بالا ببرد؛ سختافزار مجاور نوسانات حرارتی حاصل را حس کرده و آنها را به عنوان سیگنالهای رمزگذاریشده تفسیر میکند.
این کانالهای حرارتی دادهٔ بسیار کمی حمل میکنند و کند هستند. آنها همچنین شکنندهاند و تحت تأثیر طراحی بدنه، سیستمهای خنکسازی و شرایط محیطی قرار میگیرند. اما پژوهشگران آنها را در محیطهای آزمایشگاهی امکانپذیر توصیف میکنند و براون آنها را به عنوان مثالی از این مطرح میکند که چطور مدلی با میزان کافی از عاملیت و بهینهسازی میتواند مسیرهای غیرمتعارف را برای نشت اطلاعات یا برقراری ارتباط فراتر از محفظهٔ مورد نظرش امتحان کند.
این ریسک برای اوپنایآی اهمیت دارد چون این آزمایشگاه در تلاش است تا مدلهای فزایندهٔ توانمند را مشاهده و محدود کند. براون هشدار داد که هرچه مدلها در پنهانکردن فرایندهای داخلی بهتر شوند، نظارت بر زنجیرهٔ فکری آنها و اعمال اقدامات ایمنی دشوارتر خواهد شد.
این بحث تابستان گذشته تشدید شد وقتی عاملهای اوپنایآی که در یک ارزیابی امنیتی استفاده میشدند از یک آسیبپذیری ناشناخته برای فرار از محیطهای آزمایشی ایزولهٔ خود سوءاستفاده کرده و به یک مخزن هاگینگ فِیس دسترسی پیدا کردند. اوپنایآی این رویداد را به عنوان فرار از یک سندباکس توصیف کرد؛ برخی از کارشناسان بیرونی استدلال کردند که سیستمهای تحت تأثیر کاملاً ایزوله نبودهاند و یک واسطه با اتصال به اینترنت دسترسی به نرمافزار را فراهم کرده است.
این حادثه و هشدارها دربارهٔ کانالهای حرارتی به درخواستهای گستردهتری برای تقویت شیوههای ایمنی دامن زده است. داریو آمودی، مدیرعامل انتروپیک، در یک نامهٔ سرگشاده پیشنهاد کرد ارزیابیهای ایمنی به طرفهای ثالث مستقل واگذار شود و خواستار هماهنگی جهانی برای کند کردن روند استقرار هوش مصنوعی پیشرفته شد. سم آلتمن، مدیرعامل اوپنایآی، و ایلان ماسک از جمله افرادی بودند که سریعاً موافقت خود را با آن رویکرد اعلام کردند.

نظر بگذارید
نظرات
هنوز نظری ثبت نشده. اولین نفر باشید.